幾乎大部分網(wǎng)絡都有交換機、路由器和防火墻這三種基本設備,因此這三種設備對于網(wǎng)絡而言非常重要,很多人對這三種設備的使用容易弄混,其中交換機與防火墻有不少朋友問到關于他們的使用,本期我們來看一下他們的應用與區(qū)別。
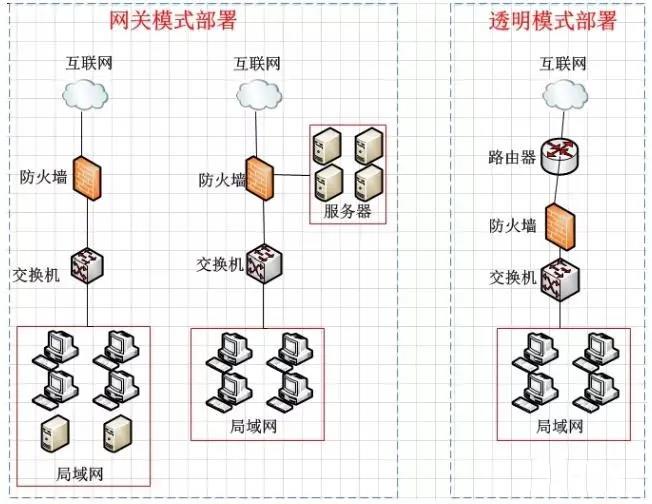
本篇內容主要包括兩部分:交換機與防火墻的區(qū)別;交換機與防火墻的如何對接配置上網(wǎng)。交換機的我們可以把它看作是橋接網(wǎng)絡的設備,在局域網(wǎng)(LAN)中,交換機類似于城市中的立交橋,它的主要功能是橋接其他網(wǎng)絡設備同(路由器、防火墻和無線接入點),并連接客戶端設備(計算機、服務器、網(wǎng)絡攝像機和IP打印機)。簡而言之,交換機可以為網(wǎng)絡上所有的不同設備提供一個中心連接點。防火墻也被稱為防護墻,它是一種位于內部網(wǎng)絡與外部網(wǎng)絡之間的網(wǎng)絡安全系統(tǒng),可以將內部網(wǎng)絡和外部網(wǎng)絡隔離。通常,防火墻可以保護內部/私有局域網(wǎng)免受外部攻擊,并防止重要數(shù)據(jù)泄露。在沒有防火墻的情況下,路由器會在內部網(wǎng)絡和外部網(wǎng)絡之間盲目傳遞流量且沒有過濾機制,而防火墻不僅能夠監(jiān)控流量,還能夠阻止未經(jīng)授權的流量。總之,他的作是反病毒,入侵防御,URL過濾,文件過濾,內容過濾,應用行為控制,郵件過濾,防范常見DDoS攻擊,傳統(tǒng)的單包攻擊。這些三層交換機都沒有,是防火墻的特性。1、交換機有防火墻的功能嗎? 可以當防火墻使用嗎?普通的交換機是沒有的,因為防火墻功能是在三層以上進行的,所以至少要三層交換機才有可能支持防火墻功能,例如有一些三層交換機可以配置ACL(訪問控制規(guī)則,根據(jù)設定的條件對接口上的數(shù)據(jù)包進行過濾)規(guī)則、行為控制等等部分防火墻功能。在網(wǎng)絡安全要求不高的情況下,完全可以忽略防火墻。這是一個比較爭議的問題,現(xiàn)在防火墻已具備路由器功能,所以很多時候可以用防火墻直接替換路由器,新建網(wǎng)絡直接用防火墻做出口,我們可以從防火墻的三種模式就可以了解到它與路由器之間的相似之處。防火墻有部署三種工作模式:路由模式(也叫網(wǎng)關模式)、透明模式、旁路模式,我們來了解下它的路由模式與透明模式。多用于出口部署配置NAT、路由、端口映射。此模式下防火墻所有功能均可以正常使用。當防火墻位于內部網(wǎng)絡和外部網(wǎng)絡之間時,需要將防火墻與內部網(wǎng)絡、外部網(wǎng)絡以及DMZ 三個區(qū)域相連的接口分別配置成不同網(wǎng)段的IP地址,重新規(guī)劃原有的網(wǎng)絡拓撲,此時相當于一臺路由器。多用于串連與網(wǎng)絡中,對兩個不通安全域做邊界防護。此模式下端口映射功能、NAT功能、VPN功能無法使用。如果防火墻既存在工作在路由模式的接口(接口具有IP 地址),又存在工作在透明模式的接口(接口無IP 地址),則防火墻工作在混合模式下。混合模式主要用于透明模式作雙機備份的情況,使用場景不多。二、三層交換機與防火墻對接上網(wǎng)配置示例
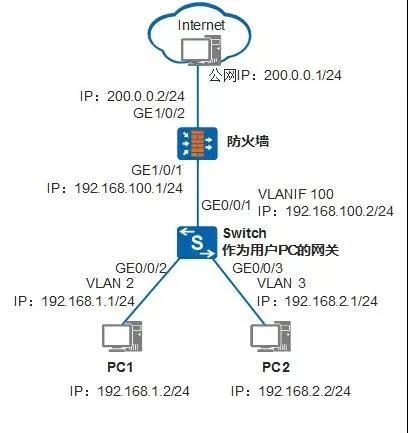
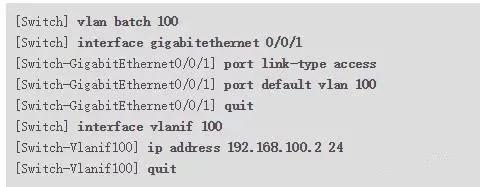
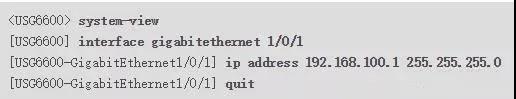
我們上面了解到了防火墻與交換機的區(qū)別與功能,那么防火墻與交換機又是如何配合使用在項目中呢?這里面我們以華為配置為例。某公司擁有多個部門且位于不同網(wǎng)段,各部門均有訪問Internet的需求。現(xiàn)要求用戶通過三層交換機和防火墻訪問外部網(wǎng)絡,且要求三層交換機作為用戶的網(wǎng)關。三層交換機與防火墻對接上網(wǎng)組網(wǎng)圖
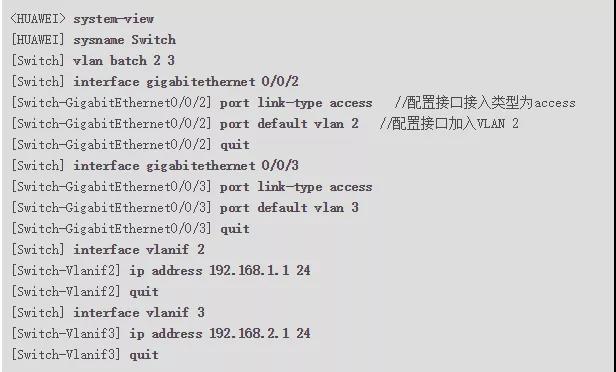
配置交換機作為用戶的網(wǎng)關,通過VLANIF接口,實現(xiàn)跨網(wǎng)段用戶互訪。
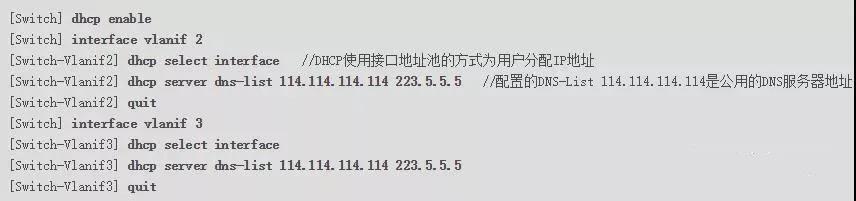
配置交換機作為DHCP服務器,為用戶分配IP地址。
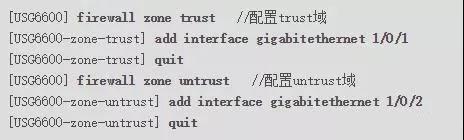
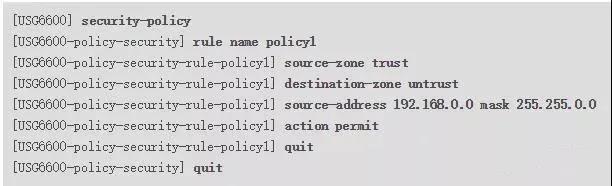
開啟防火墻域間安全策略,使不同域的報文可以相互轉發(fā)。
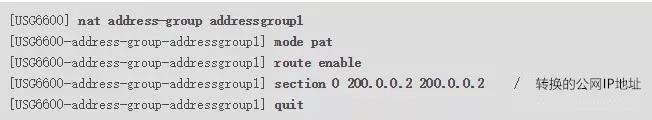
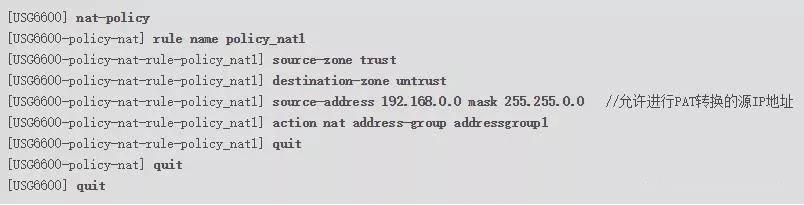
配置防火墻PAT轉換功能,使用戶可以訪問外部網(wǎng)絡。
配置源PAT策略,實現(xiàn)私網(wǎng)指定網(wǎng)段訪問公網(wǎng)時自動進行源地址轉換配置PC1的IP地址為192.168.1.2/24,網(wǎng)關為192.168.1.1;PC2的IP地址為192.168.2.2/24,網(wǎng)關為192.168.2.1。配置外網(wǎng)PC的IP地址為200.0.0.1/24,網(wǎng)關為200.0.0.2。配置完成后,PC1和PC2都可以Ping通外網(wǎng)的IP 200.0.0.1/24,PC1和PC2都可以訪問Internet。
 400-915-5885